Les agents d’intelligence artificielle étaient présentés comme l’étape suivante de l’automatisation : des systèmes capables…
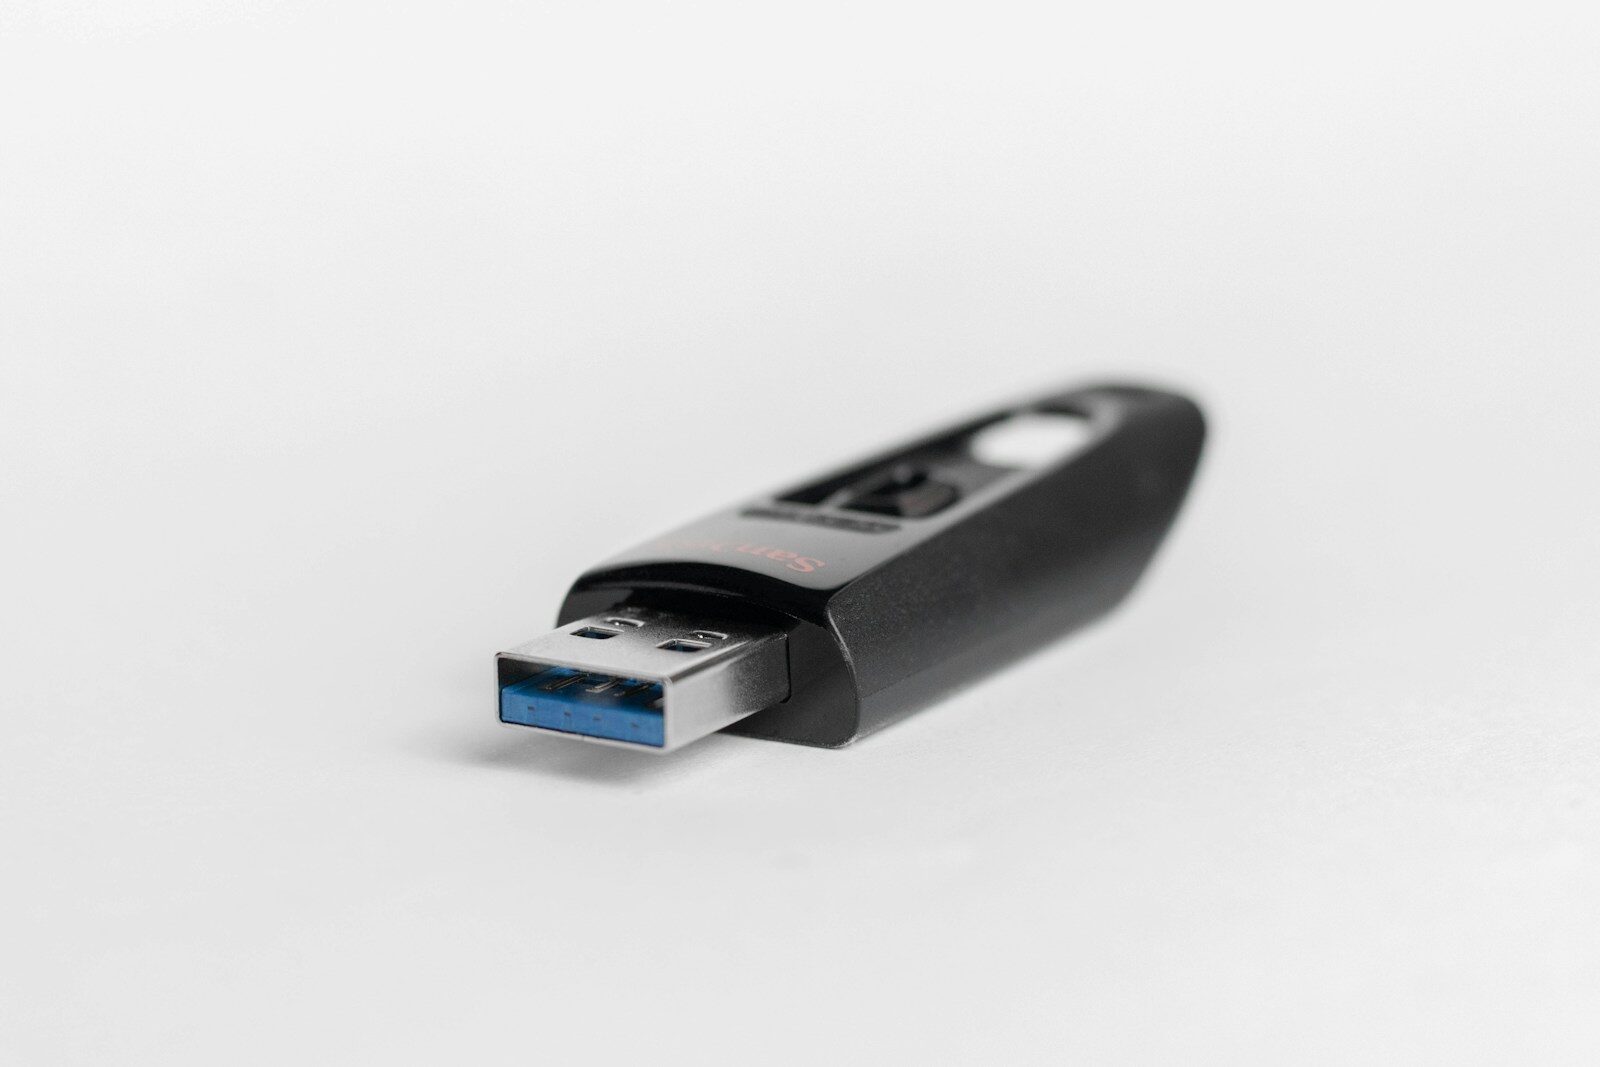
Attaque usb rubber ducky : le “clavier” qui vous piège en quelques secondes
Une clé USB trouvée près d’un parking, un câble “qui traîne” dans une salle de réunion, un collègue qui vous demande de tester rapidement un fichier… Dans la vraie vie, les incidents de sécurité ne commencent pas toujours par un mail louche. Parfois, ça commence par un objet banal qu’on branche presque sans y penser. C’est exactement l’idée derrière l’attaque dite USB Rubber Ducky : exploiter notre réflexe de confiance envers ce qui ressemble à un périphérique inoffensif.
Ce que c’est, concrètement
Le USB Rubber Ducky ressemble à une clé USB classique, mais son comportement est totalement différent. Au lieu d’être détecté comme un stockage (comme une clé ordinaire), il se présente au système comme un périphérique HID (Human Interface Device), typiquement… un clavier. Et là, tout change.
Pourquoi ? Parce que les ordinateurs ont tendance à faire confiance aux claviers. On ne demande pas d’autorisation spéciale à un clavier pour “taper”. Il arrive, il fonctionne. Le Rubber Ducky profite de cette confiance : dès qu’il est branché, il “tape” à une vitesse inhumaine une série de commandes prédéfinies. En quelques secondes, il peut ouvrir un terminal, lancer des raccourcis, télécharger un script, modifier des paramètres, créer un nouvel utilisateur, exfiltrer des données… Tout dépend du scénario programmé.
Comment l’attaque se déroule (sans cinéma)
Le principe est simple, et c’est justement ce qui le rend dangereux :
- Préparation : l’attaquant écrit un “payload”, une suite d’actions automatisées.
- Programmation : ces actions sont souvent décrites via une syntaxe très accessible (souvent appelée Ducky Script), puis chargées sur le dispositif.
- Exécution : la victime branche le périphérique. Le système le croit légitime (un clavier), et les commandes partent.
Le détail qui pique : du point de vue du système, ce sont des actions “humaines”. Pas un fichier suspect qui arrive par internet, pas un exécutable téléchargé “bizarrement”. Juste… un clavier qui tape.
Pourquoi l’antivirus ne suffit pas toujours
Beaucoup d’outils de sécurité traditionnels se concentrent sur les fichiers : signatures, macros, pièces jointes, exécutables. Or ici, l’attaque peut réussir sans déposer immédiatement un gros fichier identifiable. On est davantage dans le comportement : une série d’actions rapides et anormales, mais techniquement valides.
Cela ne veut pas dire que l’entreprise est condamnée : des solutions modernes (EDR, contrôle des périphériques, règles de restriction) peuvent limiter ou détecter ces comportements. Mais si on se repose uniquement sur “on a un antivirus”, on laisse un angle mort.
Le cousin encore plus sournois : le câble “innocent”
Dans la même famille d’idées, il existe des dispositifs camouflés dans… un câble USB. Visuellement, c’est le câble de charge le plus banal du monde. Fonctionnellement, c’est parfois un petit ordinateur miniature capable d’injecter des frappes, d’établir une connexion à distance ou de déclencher des actions lorsque vous branchez votre téléphone ou votre laptop.
Moralité : la menace ne vient pas uniquement des clés USB. Elle peut venir d’un accessoire “tellement normal” qu’on n’y pense même plus.
Les scénarios les plus réalistes (et donc les plus dangereux)
On imagine souvent un hacker en hoodie, mais la mécanique la plus efficace reste la plus humaine :
- La clé “oubliée” : déposée volontairement dans un lieu où quelqu’un va la ramasser (“Je vais la brancher juste pour identifier le propriétaire…”).
- Le faux dépannage : “Tu peux tester ce fichier sur ton PC, mon ordi bug.”
- Le prêt de matériel : un adaptateur USB-C, un câble, une clé “pour transférer vite fait”.
- Le contexte pro : open space, salle de formation, événement, coworking… beaucoup de branchements, beaucoup de distractions.
Le Rubber Ducky est redoutable parce qu’il se glisse dans un moment de routine.
Comment s’en protéger sans devenir parano
L’objectif n’est pas de vivre dans la peur des ports USB. L’objectif, c’est d’enlever au Rubber Ducky son avantage : la surprise et la confiance automatique.
Mesures simples (mais vraiment efficaces)
- Ne branchez jamais une clé inconnue. Même “juste pour voir”.
- Politique claire en entreprise : procédure si quelqu’un trouve une clé (la remettre au service IT, point).
- Utiliser des câbles et accessoires de confiance (idéalement fournis par l’entreprise).
- Verrouiller la session dès qu’on s’éloigne : moins de surface pour des actions immédiates.
Mesures techniques (côté IT)
- Contrôle des périphériques USB : autoriser seulement des devices connus/whitelistés.
- Limiter les droits admin : si la session n’a pas de privilèges élevés, le payload a moins d’impact.
- Durcir l’environnement : restrictions PowerShell/Terminal selon le contexte, règles d’exécution, application allowlisting.
- Détection comportementale : un “clavier” qui lance 30 raccourcis et ouvre un terminal en 2 secondes, c’est un signal utile.
- Sensibilisation : une micro-formation de 10 minutes évite souvent un incident à six chiffres.
Ce qu’il faut retenir
Le Rubber Ducky n’est pas une “clé magique”, c’est une exploitation très pragmatique : les systèmes font confiance aux claviers, et nous faisons confiance à ce qui ressemble à une simple clé USB. La protection la plus solide est un duo : bonnes habitudes (ne rien brancher d’inconnu) + contrôles techniques (bloquer ou encadrer les périphériques HID non autorisés).
Dernier point
Si vous ne deviez garder qu’une règle : dans une entreprise, une clé USB “trouvée” n’est pas un objet perdu… c’est un incident potentiel. La traiter comme tel, calmement et systématiquement, change tout.

Articles connexes
 Français
 Deutsch